Napad na rashladne sisteme pokvario hranu u oko 700 francuskih supermarketa
Hakeri su preko internetom povezanih kontrolera upravljali rashladnim sistemima u procijenjeno 700 supermarketa u Francuskoj, uključili odmrzivače i podigli temperaturu frižidera i do 50 °C, zbog čega se pokvarila hrana, a u nekim slučajevima električni sistemi su se zapalili.
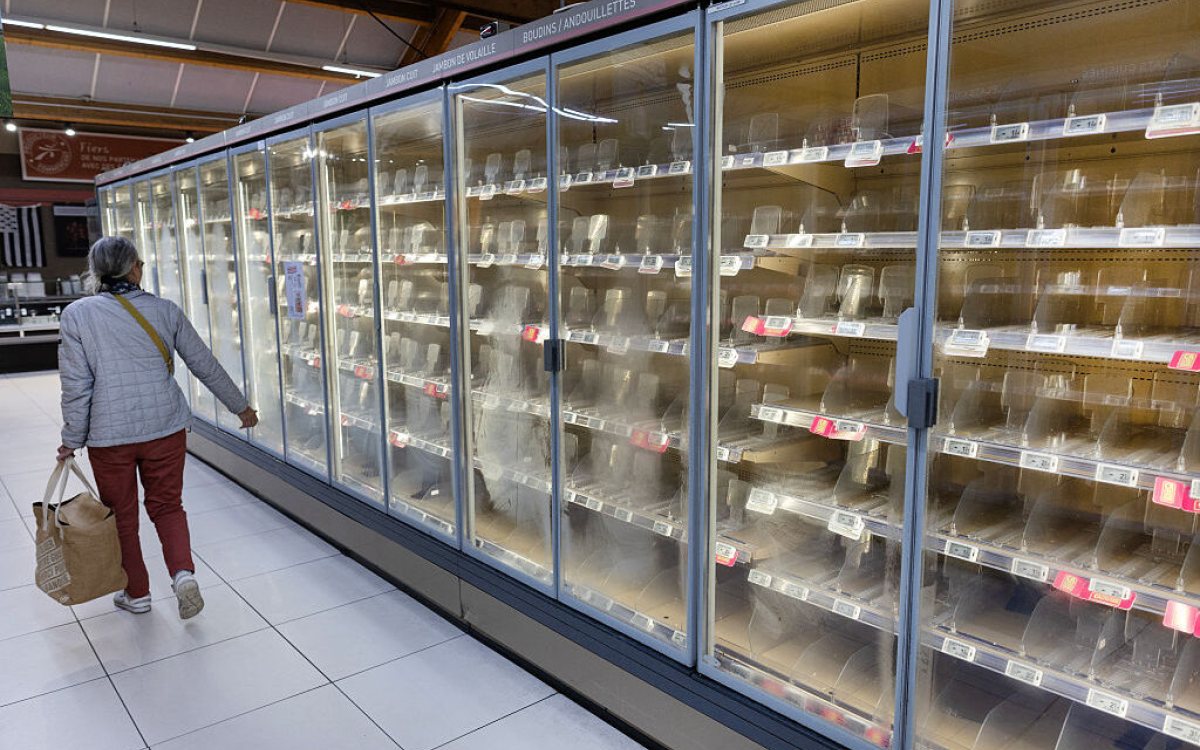
Neizmjernih količina pokvarene hrane i požari u nekim prodavnicama rezultat su masovnog sajber napada na rashladne sisteme u oko 700 supermarketa širom Francuske, do kojeg je došlo ranije ove sedmice. Francuske vlasti potvrdile su da su napadači kompromitovali internetom povezane kontrolere kojima tehničari daljinski upravljaju sistemima frižidera i zamrzivača u cijelim prodavnicama.
Napadači, čiji identitet ostaje nepoznat, aktivirali su odmrzivače dovoljno dugo da temperature u uređajima porastu i do 50 stepeni Celzijusa. Kada je masovni upad otkriven, hrana je već bila pokvarena, a u pojedinim slučajevima zapalili su se i električni sistemi uređaja. Prema saopštenim informacijama, uz Francusku, pogođeni su i Španija, Portugal, Poljska, Njemačka i Belgija.
Ranjivosti koje su bile poznate
Kako pokazuju brojna sigurnosna upozorenja i javna istraživanja, sva tri modela kontrolera za koje se navodi da su hakovani — koje prodaju danski Danfoss te američki Dixell i njegova matična kompanija Copeland — imala su kritične ranjivosti koje napadačima omogućavaju daljinsku prijavu sa administratorskim pravima. Danfossovi kontroleri su, na primjer, do nedavno koristili dnevnu lozinku koju javno dostupan firmver generira na osnovu datuma, pa je haker koji analizira kod mogao generisati istu lozinku na svakom uređaju bez novije verzije. Te dnevne lozinke bile su iste za modele u stotinama ili hiljadama prodavnica.
Kritične ranjivosti u kontrolerima kompanija Copeland i Dixell, ispravljene u posljednjih nekoliko mjeseci, daju sličan daljinski pristup. Pored zastarijele verzije firmvera, pogođene prodavnice vjerovatno nisu ni postavile uređaje iza VPN-a ni ograničile listu IP adresa s kojih je prijava moguća — standardne zaštite koje se često zaobilaze. Istraživači firme Pen Test Partners ocijenili su da bi dvije stvari promijenile ishod: osnovna sajber higijena, poput skidanja kontrolera s javnog interneta, VPN-a, liste dozvoljenih IP adresa, promjene poznatih i podrazumijevanih lozinki te nadogradnje softvera.
Upozorenja da ignorisanje ovih koraka donosi rizik upućivali su su već istraživači sigurnosne firme Claroty još u oktobru prošle godine, a u februaru i američka agencija CISA. Copeland je u imejlu priznao ranjivost "identifikovanu u ukinutoj generaciji kontrolera na kraju životnog ciklusa" i naveo da s klijentima radi na sprječavanju sličnih incidenata. Predstavnici Danfossa nisu odgovorili na upite, a prema CNN-u i ta je kompanija pozivala se na ukinute modele.
Ko stoji iza napada i šta ga je motivisalo
Grupa odgovorna za napad do sada se nije oglašavala, što ostavlja otvorenim pitanje motivacije — od vandalizma masovnih razmjera do mogućeg državnog ili drugog međunarodnog aktera koji teži kontinentalnom poremećaju. Šteta se procjenjuje na desetine ili stotine miliona eura.
Incident, kako se zaključuje u analizi, osvjetljava napetost između finansijskih i sigurnosnih sektora u kompanijama: mnoge ne žele trošiti značajna sredstva na novu opremu bez opipljive koristi, pa svijest o vrijednosti investicije dođe tek nakon razornog napada. Menadžeri pogođenih lanaca naučiće lekciju na teži način, ali nije jasno hoće li priča opomenuti i druge.
Slika: Ars Technica / Getty Images
Izvori:
- Ars Technica / Getty Images — arstechnica.com
- Pen Test Partners
- Claroty
- CISA
- Copeland
Tekst: Uredništvo ALFA TV
Povezane vijesti
Epic objavio novi games launcher pisán uz pomoć vještačke inteligencije, tvrde da je brži od Steama
NASA astronauti odgovarat će na pitanja učenika iz Floride direktno sa Međunarodne svemirske stanice
NASA najavila dvije svemirske šetnje za dovršenje novih solarnih panela na ISS-u